
Chấn động ngành ngân hàng Hàn Quốc: Hàng loạt nhà băng bị hack, nghi ngờ có AI đứng sau

Chấn động ngành ngân hàng Hàn Quốc: Hàng loạt nhà băng bị hack, nghi ngờ có AI đứng sau
Mới đây, Tổng thống Hàn Quốc Lee Jae Myung đã yêu cầu điều tra toàn diện làn sóng tấn công mạng nhằm vào các ngân hàng và tổ chức tài chính trong tuần qua. Chuỗi vụ tấn công được cho là có thể đã sử dụng các tác nhân trí tuệ nhân tạo (AI).
Năm ngân hàng lớn nhất Hàn Quốc gồm Shinhan Bank, KB Kookmin Bank, Hana Bank, Woori Bank và NH Nonghyup Bank đều trở thành mục tiêu. Thông tin của hàng chục ngàn khách hàng và nhân viên tại Shinhan, Kookmin và Hana được xác nhận đã bị rò rỉ.
Trong khi đó, Woori và NH Nonghyup cũng bị tấn công nhưng chưa xác định được liệu dữ liệu có bị xâm phạm hay không. Điều rõ ràng là hai ngân hàng này đã xử lý và ngăn chặn được cuộc tấn công.
Ngoài 5 ngân hàng trên, giới chức cũng đang điều tra các vụ tấn công được cho là nhằm vào BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank và Hyundai Capital.
Tại cuộc họp khẩn hôm 4/10, Tổng thống Lee Jae Myung yêu cầu điều tra kỹ lưỡng vụ việc. “Chúng tôi sẽ nỗ lực hết sức để xây dựng các biện pháp giải quyết vấn đề”, người phát ngôn Phủ Tổng thống Kang Yu-jung cho biết, theo hãng thông tấn Yonhap.
Các cơ quan quản lý tài chính Hàn Quốc đã xác định 3 phương thức tấn công. Tin tặc khai thác các dịch vụ tìm kiếm thông tin có cơ chế xác thực danh tính không đầy đủ, hệ thống làm việc của nhân viên có kiểm soát truy cập yếu hoặc tồn tại lỗ hổng trên nền tảng web. Tin tặc cũng khai thác các lỗ hổng trên những trang web chính thức của ngân hàng và tổ chức tài chính.
Trong một số trường hợp, mục tiêu tấn công là các hệ thống hỗ trợ nằm bên ngoài hệ thống giao dịch lõi. Các hệ thống này bao gồm ứng dụng dành cho nhân viên, hệ thống hỗ trợ bán hàng, dịch vụ trung gian cho vay và phần mềm của bên thứ ba.
Giới chức Hàn Quốc cũng phát hiện sự tương đồng giữa các địa chỉ IP được sử dụng trong các vụ tấn công. Theo báo cáo của Shinhan, các địa chỉ IP được phát hiện tại nhiều quốc gia và vùng lãnh thổ, gồm Hàn Quốc, Mỹ, Nhật Bản, Hong Kong, Singapore, Việt Nam, Thái Lan và Anh. Mô hình tấn công cho thấy sự hiện diện của hoạt động tự động hóa trên quy mô lớn.
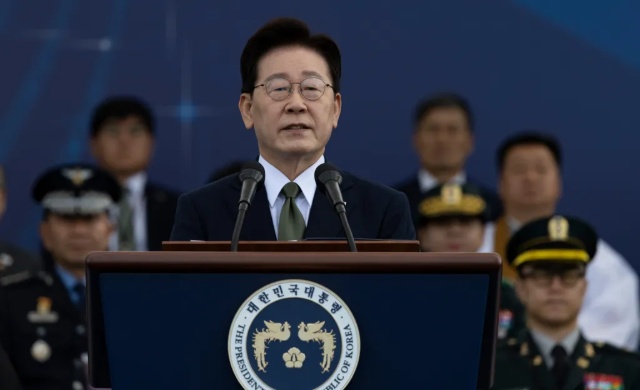
Tổng thống Hàn Quốc Lee Jae Myung phát biểu tại lễ kỷ niệm Ngày Lực lượng Vũ trang ở một căn cứ quân sự tại Gyeryong, Hàn Quốc, ngày 1/10/2026.
|
Theo Yonhap, ông Moon Jong-hyun, người đứng đầu Genians Security Center, phát hiện dấu vết của ARTEX AI trên một máy chủ bị nghi được sử dụng trong vụ tấn công Shinhan. Genians là một công ty an ninh mạng của Hàn Quốc.
ARTEX AI là một công cụ mã nguồn mở dựa trên AI, hoạt động bằng tiếng Trung. Công cụ này được thiết kế để tự động tìm kiếm và khai thác các lỗ hổng bảo mật. Tuy nhiên, chưa có xác nhận rằng ARTEX AI thực sự được sử dụng trong vụ tấn công Shinhan.
Nhiều dấu hiệu đang củng cố nghi vấn AI được sử dụng để quét hàng loạt hệ thống và tìm kiếm các lỗ hổng bảo mật. Tuy nhiên, cuộc điều tra chưa xác nhận liệu các vụ tấn công có do cùng một nhóm thực hiện hay không, cũng như chưa xác định được AI có thực sự được sử dụng trong từng vụ việc.
Đáng chú ý, công cụ AI bị nghi được sử dụng trong các vụ tấn công vốn được phát triển nhằm hỗ trợ an ninh mạng. “Khi công nghệ liên quan đến AI phát triển, mã nguồn được chia sẻ một cách thiếu kiểm soát và bị sử dụng cho các hoạt động tấn công mạng bằng AI nhằm mục đích gây hại, vì vậy mọi người cần hết sức thận trọng”, ông Moon nói.
Chủ tịch Ủy ban Dịch vụ Tài chính Hàn Quốc (FSC) Lee Eog-weon cho biết không thể loại trừ khả năng các công cụ AI đã được sử dụng.
“Chúng tôi phát hiện nhiều vụ xâm nhập bảo mật trong nhiều lĩnh vực khác nhau trong một khoảng thời gian ngắn, không chỉ tại các ngân hàng thương mại lớn mà còn tại các ngân hàng tiết kiệm và công ty tài chính chuyên biệt”, ông Lee nói tại cuộc họp khẩn ngày 4/10.
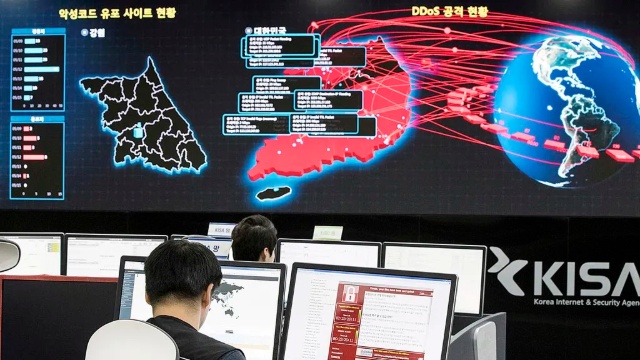
Nhân viên theo dõi diễn biến của một cuộc tấn công mạng bằng mã độc tống tiền tại Cơ quan An ninh và Internet Hàn Quốc (KISA) ở Seoul, Hàn Quốc, ngày 15/5/2017. Cuộc tấn công bằng mã độc tống tiền WannaCry đã ảnh hưởng đến hơn 200,000 máy tính tại 150 quốc gia.
|
Ông kêu gọi toàn ngành tài chính duy trì mức cảnh giác cao nhất. Cho đến nay, chưa phát hiện thông tin nhạy cảm nào bị rò rỉ có thể được sử dụng trực tiếp để thực hiện các giao dịch trái phép.
Tuy nhiên, dữ liệu bị rò rỉ vẫn có thể bị lợi dụng cho các vụ lừa đảo qua điện thoại (voice phishing), lừa đảo qua tin nhắn (smishing) và các hình thức gian lận khác. Voice phishing là hình thức lừa đảo qua cuộc gọi, trong đó kẻ gian giả danh một bên đáng tin cậy. Trong khi đó, smishing là hình thức lừa đảo qua tin nhắn, thường dụ nạn nhân mở đường link độc hại hoặc cung cấp dữ liệu cá nhân.
Tại cuộc họp khẩn ngày 2/10, FSC yêu cầu các công ty tài chính kiểm tra những hệ thống và dịch vụ có thể truy cập từ bên ngoài. Việc kiểm tra bao gồm các lỗ hổng bảo mật cũng như điểm yếu trong cơ chế xác thực và kiểm soát truy cập.
FSC cũng yêu cầu chia sẻ địa chỉ IP của kẻ tấn công và nhật ký các lần xâm nhập với các cơ quan liên quan, trong đó có Cơ quan An ninh và Internet Hàn Quốc (KISA).
“Chúng tôi sẽ phân tích kỹ lưỡng nguyên nhân và phương thức của các vụ xâm nhập, đồng thời xây dựng những biện pháp quản lý cần thiết”, Tổng thư ký FSC Shin Jin-chang cho biết.
Sau đó, Cơ quan Giám sát Tài chính Hàn Quốc (FSS) đã cung cấp thông tin về địa chỉ IP của kẻ tấn công và phân phát hướng dẫn bảo mật tới khoảng 500 công ty tài chính.
Các ngân hàng và công ty thẻ tín dụng được yêu cầu hoàn tất kiểm tra khẩn cấp chậm nhất vào ngày 6/10. Trong khi đó, các công ty chứng khoán, doanh nghiệp bảo hiểm, ngân hàng tiết kiệm và nhà cung cấp dịch vụ tài chính điện tử có thời hạn đến ngày 8/10.
Shinhan bị rò rỉ dữ liệu của hơn 25,000 khách hàng
Vụ tấn công đã dẫn đến nhiều trường hợp rò rỉ dữ liệu. Vụ việc nghiêm trọng nhất xảy ra tại ngân hàng thương mại Shinhan.
Ngày 1/10, ngân hàng thông báo thông tin của khoảng 25,000 khách hàng bị rò rỉ, bao gồm tên, số điện thoại, thu nhập hàng năm và hạn mức vay.
Tin tặc đã xâm nhập trái phép thông qua các dịch vụ do đơn vị trung gian cho vay sử dụng. Ngân hàng bị nghi trở thành mục tiêu của một cuộc tấn công tự động nhằm quét nhiều hệ thống trực tuyến để tìm kiếm lỗ hổng.
“Mọi lĩnh vực tài chính đều có nguy cơ bị tấn công với sự hỗ trợ của các tác nhân AI. Các tổ chức tài chính cần nhanh chóng tự đánh giá an ninh của mình để xử lý những lỗ hổng tiềm ẩn”, một quan chức trong ngành cho biết.
Theo SBS, dựa trên thông tin Shinhan Bank gửi Quốc hội Hàn Quốc, cuộc tấn công được ước tính kéo dài khoảng 30 giờ, bắt đầu từ ngày 28/9. Thông tin của 25,272 khách hàng bị lộ và cuộc tấn công chỉ được phát hiện vào ngày 29/9.
Ngân hàng sau đó chặn một số địa chỉ IP và dừng một số dịch vụ. Tuy nhiên, cuộc tấn công nhằm vào 6 dịch vụ trên trang web di động của Shinhan Bank không thể bị ngăn chặn.
Shinhan cho biết vẫn đang phối hợp với các cơ quan chức năng và chuyên gia an ninh mạng để điều tra nguyên nhân, phạm vi và tác động của vụ tấn công.
“Hiện tại, Shinhan Bank chưa thể đưa ra ước tính hợp lý về tác động cụ thể của vụ việc, nếu có, đối với tình hình tài chính, kết quả hoạt động hoặc hoạt động kinh doanh của ngân hàng”, Shinhan cho biết.
Trong khi đó, KB Kookmin bị tấn công thông qua hệ thống hỗ trợ công việc trên thiết bị di động dành cho nhân viên. Trước khi lỗ hổng này được công bố, KB Kookmin Bank đã thông báo về vụ rò rỉ thông tin cá nhân và tín dụng do một cuộc xâm nhập từ bên ngoài.
Theo dữ liệu do văn phòng nghị sĩ Park Min-gyu thuộc Đảng Dân chủ Hàn Quốc thu thập, cuộc tấn công kéo dài 42 giờ 41 phút, từ ngày 26/9 đến ngày 29/9.
Tổng cộng 153 mục thông tin của 119 khách hàng bị lộ. Dữ liệu bao gồm tên, số điện thoại di động, địa chỉ và số đăng ký cư trú được mã hóa của một số khách hàng. Dữ liệu giao dịch ngân hàng trực tuyến và ngân hàng di động được cho là không bị ảnh hưởng.
Hana Bank ghi nhận vụ rò rỉ dữ liệu liên quan đến 89 khách hàng sau khi hệ thống hỗ trợ bán hàng của ngân hàng bị xâm nhập.
“Một tác nhân tấn công từ bên ngoài đã tìm cách xâm nhập hệ thống hỗ trợ bán hàng của chúng tôi, dẫn đến việc thông tin cá nhân của 89 khách hàng bị rò rỉ”, Hana Bank cho biết.
Dữ liệu bị ảnh hưởng gồm tên, số đăng ký cư trú, địa chỉ, email, số điện thoại, số điện thoại di động và nơi làm việc. Hệ thống này tách biệt với hệ thống giao dịch ngân hàng trực tuyến và ngân hàng di động. Chưa có dữ liệu giao dịch tài chính nào được xác nhận bị rò rỉ.
Hàng loạt tổ chức tài chính khác cũng trở thành mục tiêu
Không chỉ các ngân hàng thương mại, các cuộc tấn công còn lan sang nhiều tổ chức tài chính và công ty tài chính khác.
BNK Busan Bank phát hiện một cuộc tấn công nhằm vào máy chủ web hôm 1/10. Cuộc tấn công chính đã được ngăn chặn thành công. Tuy nhiên, điều tra cho thấy dữ liệu cá nhân của 11 nhân viên thuộc một nhà phát triển phần mềm thuê ngoài của ngân hàng đã bị lộ. Tin tặc xâm nhập thông qua một trang web có cơ chế xác thực phiên truy cập không đầy đủ.
Yegaram Savings Bank phát hiện truy cập trái phép vào một máy chủ chứa thông tin cá nhân của khách hàng hôm 30/9. Khoảng 40,000 khách hàng được ước tính bị ảnh hưởng. Yegaram nghi ngờ tin tặc đã khai thác lỗ hổng truy cập từ xa trong phần mềm của bên thứ ba.
Welcome Savings Bank cũng phát hiện một cuộc tấn công trong quá trình kiểm tra nội bộ hôm 3/10. Khoảng 2,200 bản ghi thông tin của khách hàng doanh nghiệp được ước tính đã bị rò rỉ.
Hyundai Capital, một công ty tài chính, phát hiện vụ rò rỉ dữ liệu cá nhân liên quan đến 146 bên trung gian cho vay thế chấp. Thông tin bị ảnh hưởng gồm tên, số điện thoại di động, email, số đăng ký cư trú và mã định danh của bên trung gian.
Ông Hwang Sung-ho, Giám đốc NordVPN tại Hàn Quốc, nhấn mạnh mức độ nhạy cảm của các dữ liệu bị lộ.
“Vụ rò rỉ đáng lo ngại vì không chỉ làm lộ thông tin cá nhân mà còn cả thông tin tài chính”, ông nói.
Dữ liệu về danh tính, thu nhập và các khoản vay có thể được sử dụng để xây dựng những kịch bản lừa đảo nhắm mục tiêu cụ thể vào từng nạn nhân. AI tạo sinh cũng có thể hỗ trợ kẻ gian xây dựng những tin nhắn lừa đảo có sức thuyết phục cao hơn.
Vũ Hạo
FILI
– 14:11 05/10/2026
Các Sàn forex Uy Tín:
Icmarkets
Exness
Source link

Comments are closed, but trackbacks and pingbacks are open.