
Muji thừa nhận sai sót quản lý dữ liệu khách hàng, 1.09 triệu thẻ tín dụng có nguy cơ bị lộ

Muji thừa nhận sai sót quản lý dữ liệu khách hàng, 1.09 triệu thẻ tín dụng có nguy cơ bị lộ
Ryohin Keikaku, công ty vận hành chuỗi bán lẻ Muji của Nhật Bản, vừa lên tiếng xin lỗi sau sự cố an ninh mạng có nguy cơ làm lộ thông tin khoảng 1.09 triệu thẻ tín dụng khách hàng. Vụ việc được cho là bắt nguồn từ những lỗ hổng bảo mật trong hệ thống, kết hợp với việc doanh nghiệp lưu trữ dữ liệu thẻ không còn cần thiết.
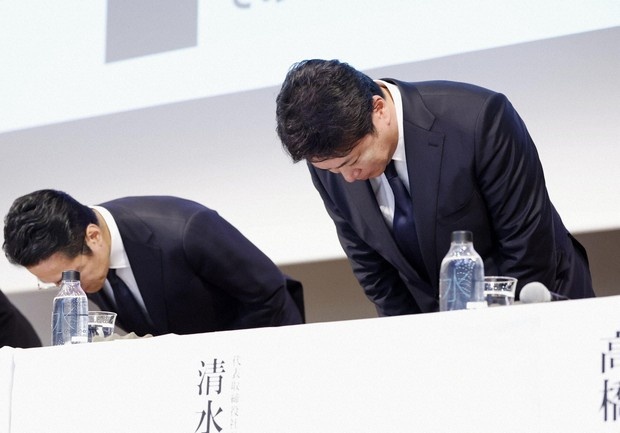
Chủ tịch Ryohin Keikaku, ông Satoshi Shimizu (bên phải), cúi đầu xin lỗi tại cuộc họp báo ở Tokyo ngày 12/11/2026, liên quan đến vụ tấn công mạng có thể đã làm rò rỉ dữ liệu khách hàng. (Kyodo)
|
Tại cuộc họp báo ở Tokyo ngày 12/11, Chủ tịch Ryohin Keikaku Satoshi Shimizu gửi lời xin lỗi khách hàng, đồng thời thừa nhận những thiếu sót trong công tác quản lý dữ liệu. Ông cho biết công ty phải nhận thức sâu sắc trách nhiệm của mình đối với sự cố này.
Theo Ryohin Keikaku, số dữ liệu thẻ tín dụng có nguy cơ bị lộ thuộc về những khách hàng đăng ký thẻ đồng thương hiệu Muji Card trước tháng 7/2021. Thông tin bao gồm đầy đủ số thẻ, kể cả những thẻ đã hết hạn, bị hủy và vẫn còn hiệu lực.
Đáng chú ý, doanh nghiệp thừa nhận vẫn lưu giữ số thẻ đầy đủ sau khi chuyển sang phương thức xác minh khách hàng khác vào tháng 7/2021. Trước đó, Muji Card sử dụng số thẻ để nhận diện khách hàng khi cấp điểm thưởng. Dù đã ban hành chính sách xóa những dữ liệu này, công ty vẫn không thực hiện triệt để. Hiện Ryohin Keikaku đang điều tra liệu việc lưu trữ kéo dài có phải là chủ ý hay không.
Công ty cho biết sẽ chịu chi phí cấp lại thẻ tín dụng trong những trường hợp số thẻ đầy đủ bị rò rỉ. Nếu phát sinh thiệt hại thực tế, doanh nghiệp cũng sẽ xem xét bồi thường tùy theo từng trường hợp.
Sự cố được phát hiện sau khi Ryohin Keikaku ghi nhận truy cập trái phép vào hệ thống ngày 29/10. Đến ngày 30/10, công ty công bố có tới 27.26 triệu bản ghi dữ liệu khách hàng, bao gồm cả thông tin của những người từng đăng ký thành viên, có thể đã bị xâm phạm. Trong số này có địa chỉ email của người dùng đã đăng ký.
Ngoài ra, khoảng 270,000 tài khoản thành viên bị nhắm mục tiêu bằng hình thức tấn công nhồi thông tin đăng nhập (credential stuffing). Đây là phương thức tin tặc sử dụng các cặp tên đăng nhập và mật khẩu bị lộ từ những vụ tấn công tại doanh nghiệp khác để thử truy cập vào tài khoản của người dùng.
Sau sự cố, Ryohin Keikaku đã khắc phục các lỗ hổng bảo mật và triển khai biện pháp ngăn chặn truy cập trái phép. Công ty đồng thời tạm dừng hoạt động cửa hàng trực tuyến chính thức của Muji cùng phần lớn chức năng trên ứng dụng để tăng cường an ninh. Thời điểm mở lại cửa hàng trực tuyến hiện chưa được xác định.
Vương Đông
FILI
– 15:11 13/11/2026
Các Sàn forex Uy Tín:
Icmarkets
Exness
Source link

Comments are closed, but trackbacks and pingbacks are open.